Respuesta corta
IA privada no tiene una definición técnica universal única. Según quien la use, puede significar un modelo local, infraestructura dedicada, una nube privada, una red virtual aislada o controles contractuales sobre datos. Esas opciones no son equivalentes. La pregunta útil no es «¿el modelo es privado?», sino «¿qué pasa con cada dato desde que entra hasta que termina el servicio?».
En una fraseIA privada no tiene una definición técnica única: suele referirse a una arquitectura que controla dónde se procesan y almacenan datos, y quién accede a ellos.
«IA privada» describe una arquitectura, no una caja
Una aplicación puede ejecutar un modelo dentro de la empresa y, aun así, enviar texto a un servicio externo de transcripción, guardar prompts en una plataforma de monitoreo o replicar backups fuera del entorno. También puede usar cloud con controles adecuados para una necesidad concreta. Cloud no es sinónimo de inseguridad; on-premise no es sinónimo automático de privacidad.
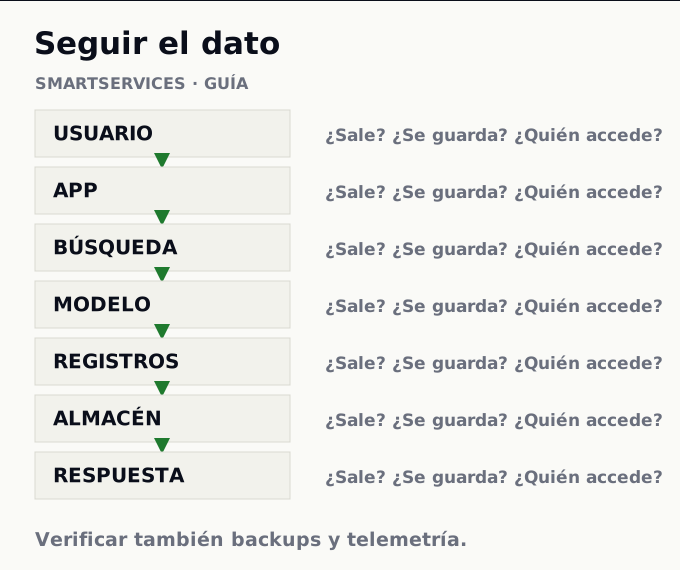
Seguí el dato de punta a punta
Para cada etapa —usuario → aplicación → recuperación → modelo → logs → almacenamiento → observabilidad → respuesta— anotá cuatro cosas: qué información entra, qué servicio la procesa, dónde queda una copia y quién puede acceder. Incluí prompts, archivos adjuntos, fragmentos recuperados, embeddings, resultados y errores. Los datos pueden aparecer donde el diagrama principal no los muestra: colas, cachés, herramientas conectadas o soporte técnico.
Ejemplo hipotético: una persona pregunta por un contrato. La aplicación busca en una base vectorial y envía un fragmento a un modelo. Aunque el archivo original nunca sale, el fragmento sí podría salir. La evaluación debe seguir el fragmento, no sólo el PDF. Revisá también cuánto duran los logs y si la respuesta conserva información que otro usuario no debería ver.
Comparar modelos de despliegue
| Modelo | Qué conviene comprobar |
|---|---|
| API en nube pública | Proveedor, región, retención, acceso, términos y servicios auxiliares. |
| Nube privada o entorno dedicado | Aislamiento real, administración, red, logs y subprocesadores. |
| VPC o red privada | Rutas de salida, endpoints, identidad y servicios que siguen siendo externos. |
| On-premise o modelo local | Operación, parches, hardware, backups, telemetría y conexiones externas. |
| Híbrido | Qué datos cruzan el límite y bajo qué condición. |
La definición de «private cloud» de NIST permite incluso que la infraestructura esté fuera de las instalaciones. Por eso ubicación física y exclusividad no son la misma dimensión. Tampoco alcanza con poner un modelo en una red cerrada: hacen falta identidad, permisos, actualización, monitoreo y respuesta a incidentes.
Preguntas concretas para arquitectura y contrato
- ¿Qué datos personales, comerciales o sensibles recibe el flujo?
- ¿Qué componentes externos procesan texto, imágenes, audio o metadatos?
- ¿Qué se guarda en logs, trazas, índices y backups? ¿Por cuánto tiempo?
- ¿Quién puede acceder: operadores, proveedores, usuarios finales y herramientas conectadas?
- ¿Cómo se separan datos de clientes o equipos y cómo se borran?
- ¿Qué cambia al actualizar un modelo, conector o proveedor?
No existe una respuesta válida para toda organización. Una API cloud puede ser apropiada para información no sensible y un servicio con controles suficientes. Un entorno local puede justificarse cuando las restricciones de información o conectividad lo exigen, a cambio de asumir hardware, operación y mantenimiento. La decisión debe documentar el riesgo aceptado y las alternativas.
Errores que cambian la conclusión
Confundir «no entrenar con mis datos» con «no almacenar ningún dato»; ignorar telemetría; conceder acceso amplio a un índice documental; no revisar backups; o afirmar que una red virtual vuelve local a un servicio externo. También es un error prohibir cloud por reflejo si un despliegue local mal operado aumenta la exposición. La arquitectura completa, no un eslogan, define la respuesta.
Preguntas frecuentes
¿IA privada significa on-premise?
No. Puede describir varios niveles de aislamiento y control. Pedí un diagrama de flujo de datos y responsabilidades.
¿Un modelo local puede enviar datos a Internet?
Sí, si la aplicación, sus herramientas, telemetría o actualizaciones tienen conexiones externas. «Local» sólo describe una parte.
¿Nube privada y on-premise son lo mismo?
No. La nube privada puede operar fuera de las instalaciones; on-premise describe ubicación. Hay que revisar quién administra y accede.
¿Se puede combinar un modelo externo con datos internos?
Sí, pero debe saberse qué fragmentos salen, bajo qué autorización, por qué canal y con qué retención.
Cómo lo abordamos
Smartservices diseña la IA privada y on-premise desde restricciones concretas de datos y operación. Primero seguimos el dato; después elegimos arquitectura. Una arquitectura puede incluir RAG o revisión humana, pero ninguno reemplaza controles de acceso.